Weet jij wie er allemaal toegang heeft tot jouw WordPress-website? WordPress gebruikers beheren is een onderschat onderdeel van websitebeveiliging: te veel mensen met te veel rechten is een van de meest voorkomende beveiligingsfouten bij Belgische KMO-websites.
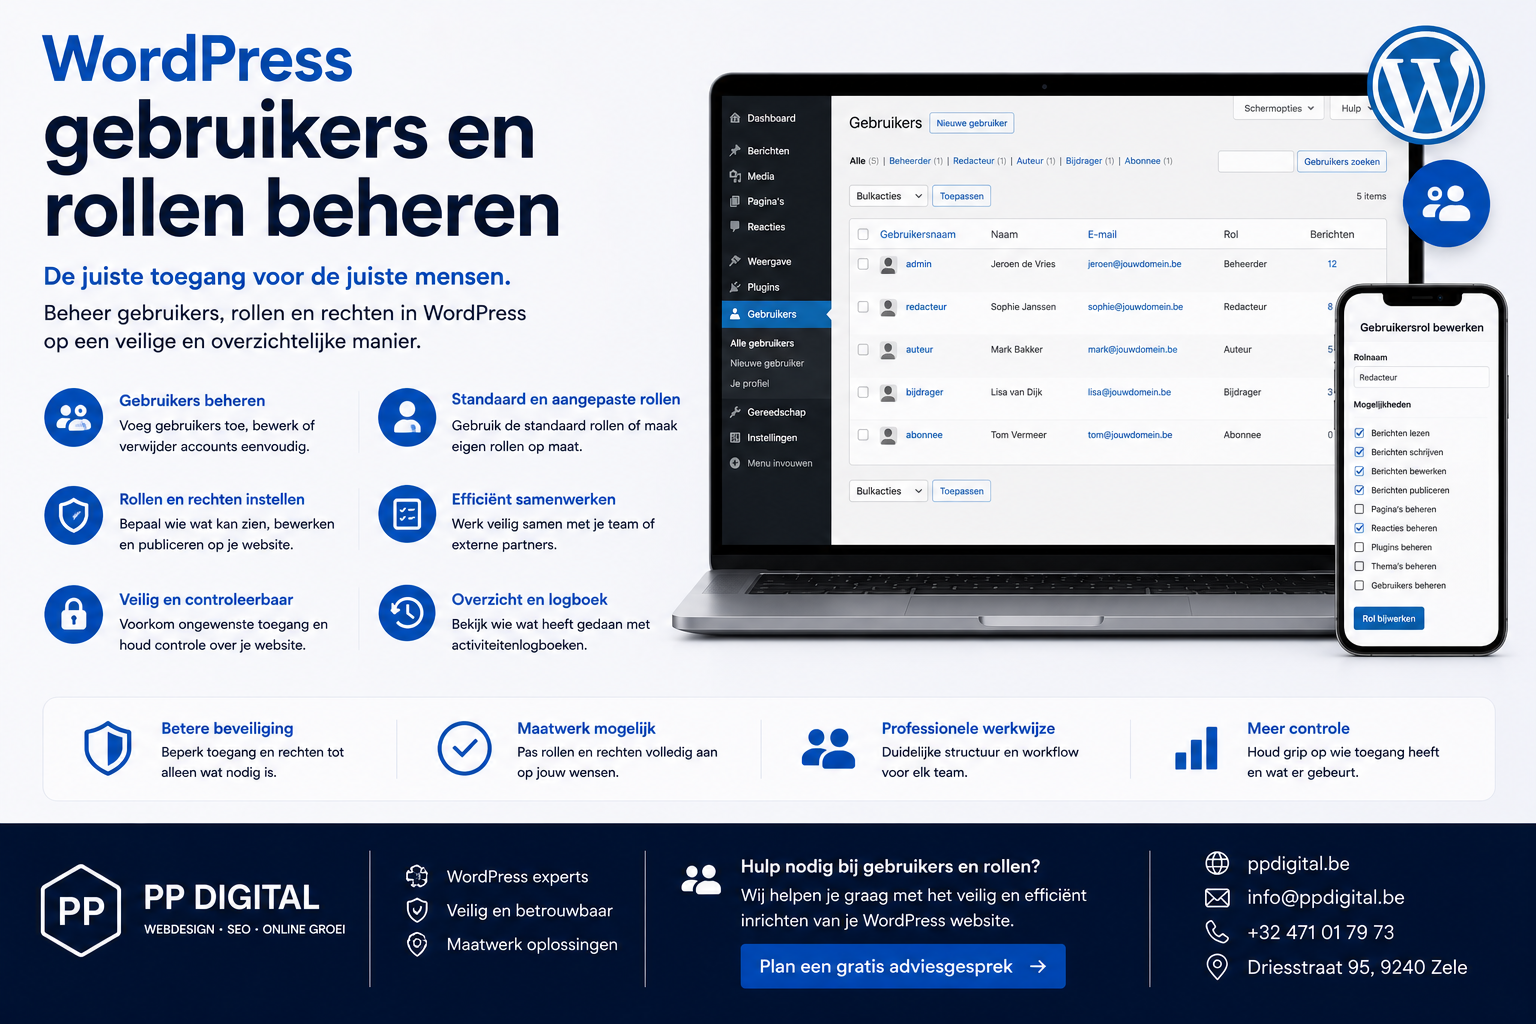
De vijf WordPress-gebruikersrollen uitgelegd
- Abonnee — kan alleen het eigen profiel bewerken (voor ledensites)
- Bijdrager — schrijft artikelen maar kan ze niet publiceren
- Auteur — publiceert eigen artikelen en uploadt media
- Redacteur — beheert alle content, ook die van anderen
- Beheerder — volledige toegang: instellingen, plugins, thema’s, gebruikers
WooCommerce voegt daar nog Klant en Shopmanager aan toe — die laatste beheert bestellingen en producten zonder aan instellingen te kunnen.
Het principe van minimale rechten
Geef iedereen alleen de rechten die hij nodig heeft. Een copywriter heeft “Auteur” nodig, geen “Beheerder”. Elke beheerdersaccount is een sleutel tot je hele website — wordt die gehackt, dan heeft de aanvaller alles. Vuistregel: maximaal twee beheerders (jijzelf en je technische partner), de rest lager.
Veilig gebruikersbeheer in de praktijk
- Gebruik nooit “admin” als gebruikersnaam — het standaarddoelwit van brute-force-aanvallen
- Vereis sterke, unieke wachtwoorden voor alle accounts
- Activeer twee-factor-authenticatie, minstens voor beheerders
- Verwijder accounts van vertrokken medewerkers of beëindigde samenwerkingen meteen
- Loop elk kwartaal de gebruikerslijst na: onbekende accounts zijn een alarmsignaal en kunnen wijzen op een hack
Externe toegang geven: zo doe je dat veilig
Moet een webdesigner, SEO-specialist of fotograaf tijdelijk in je site? Maak een apart account aan met precies de juiste rol, en verwijder of deactiveer het na afloop. Deel nooit je eigen wachtwoord — met aparte accounts zie je bovendien in de logs wie wat deed.
Handige plugins voor gebruikersbeheer
- WP 2FA — twee-factor-authenticatie instellen voor specifieke rollen
- User Role Editor — rollen op maat maken (bv. een redacteur die ook één plugin mag beheren)
- WP Activity Log — logboek van wie wat wijzigde; goud waard bij problemen
Veelgestelde vragen
Hoeveel beheerders zijn er te veel? Meer dan twee à drie is zelden te verantwoorden. Elke extra beheerder is extra risico.
Mijn webbouwer is de enige beheerder — is dat normaal? Nee. Jij bent eigenaar van je site en hoort zelf een beheerdersaccount te hebben. Vraag het vandaag nog op.
Wat doe ik met het oude account van een ex-medewerker? Verwijderen en de content toewijzen aan een ander account — WordPress vraagt dat automatisch bij het verwijderen.
Gebruikersbeheer bij PP Digital
Bij elke website die we opleveren, stellen we veilig gebruikersbeheer in: jij als eigenaar mét beheerdersrechten, wij als technische beheerder met een eigen account. Zo blijft alles transparant en controleerbaar. Meer weten over ons WordPress-beheer?
Lees ook: WordPress beveiliging: de complete gids | WordPress onderhoud